Apa Itu Hacker? Memahami Ethical Hacking, Jenis Hacker, dan Tahapan Proses Hacking
Pelajari pengertian hacker, perbedaan ethical dan unethical hacking, serta tahapan proses hacking mulai dari reconnaissance hingga covering tracks dalam dunia keamanan siber.
 Ibnu Ajis
Banyak orang menganggap bahwa semua hacker adalah penjahat siber yang mencuri data atau merusak sistem. Anggapan tersebut muncul karena media sering kali menggambarkan hacker sebagai sosok yang identik dengan aktivitas kriminal. Padahal, kenyataannya tidak sesederhana itu.
Dalam dunia Cyber Security, istilah hacker merujuk pada seseorang yang memiliki pemahaman mendalam mengenai sistem komputer, jaringan, maupun aplikasi. Pengetahuan tersebut dapat digunakan untuk tujuan yang positif maupun negatif, tergantung pada niat dan izin yang dimiliki.
Tahukah kamu? Tidak semua hacker adalah penjahat. Banyak perusahaan justru mempekerjakan hacker profesional untuk menguji keamanan sistem mereka sebelum dieksploitasi oleh pihak yang tidak bertanggung jawab.
Apa Itu Hacker?
Hacker adalah seseorang yang memiliki ketertarikan tinggi terhadap dunia komputer dan teknologi. Mereka senang mempelajari cara kerja suatu sistem, melakukan eksperimen, serta mencari tahu bagaimana sebuah perangkat lunak atau jaringan bekerja di balik layar.
Melalui proses eksplorasi tersebut, seorang hacker memperoleh pemahaman yang mendalam mengenai:
- Sistem operasi
- Jaringan komputer
- Aplikasi web
- Bahasa pemrograman
- Protokol komunikasi
- Mekanisme keamanan sistem
Pengetahuan inilah yang memungkinkan mereka menemukan kelemahan (vulnerability) maupun mengembangkan solusi keamanan yang lebih baik.
Apakah Semua Hacker Berbahaya?
Jawabannya adalah tidak.
Meskipun banyak berita mengaitkan hacker dengan kejahatan siber, sebagian besar profesional keamanan informasi menggunakan kemampuan mereka secara legal dan bertanggung jawab.
Secara umum, kemampuan seorang hacker dapat dimanfaatkan untuk:
- Menguji keamanan aplikasi
- Menemukan kerentanan sebelum dieksploitasi
- Melakukan audit keamanan jaringan
- Meningkatkan pertahanan sistem
- Membantu organisasi memenuhi standar keamanan
Yang membedakan seorang hacker bukanlah kemampuan teknisnya, melainkan tujuan, izin, dan etika dalam menggunakan kemampuan tersebut.
Apa Itu Ethical Hacker?
Ethical Hacker adalah seorang profesional keamanan yang menggunakan teknik hacking untuk tujuan yang sah dan telah mendapatkan izin dari pemilik sistem.
Tugas utama ethical hacker adalah membantu organisasi menemukan celah keamanan sebelum dimanfaatkan oleh penyerang.
Beberapa tanggung jawab seorang ethical hacker meliputi:
- Melakukan Penetration Testing
- Mengidentifikasi kerentanan keamanan
- Menguji konfigurasi sistem
- Memberikan rekomendasi perbaikan
- Menyusun laporan hasil pengujian
Profesi ini sering dikenal sebagai:
- Penetration Tester
- Security Consultant
- Red Team Engineer
- Offensive Security Engineer
Asal Istilah White Hat dan Black Hat
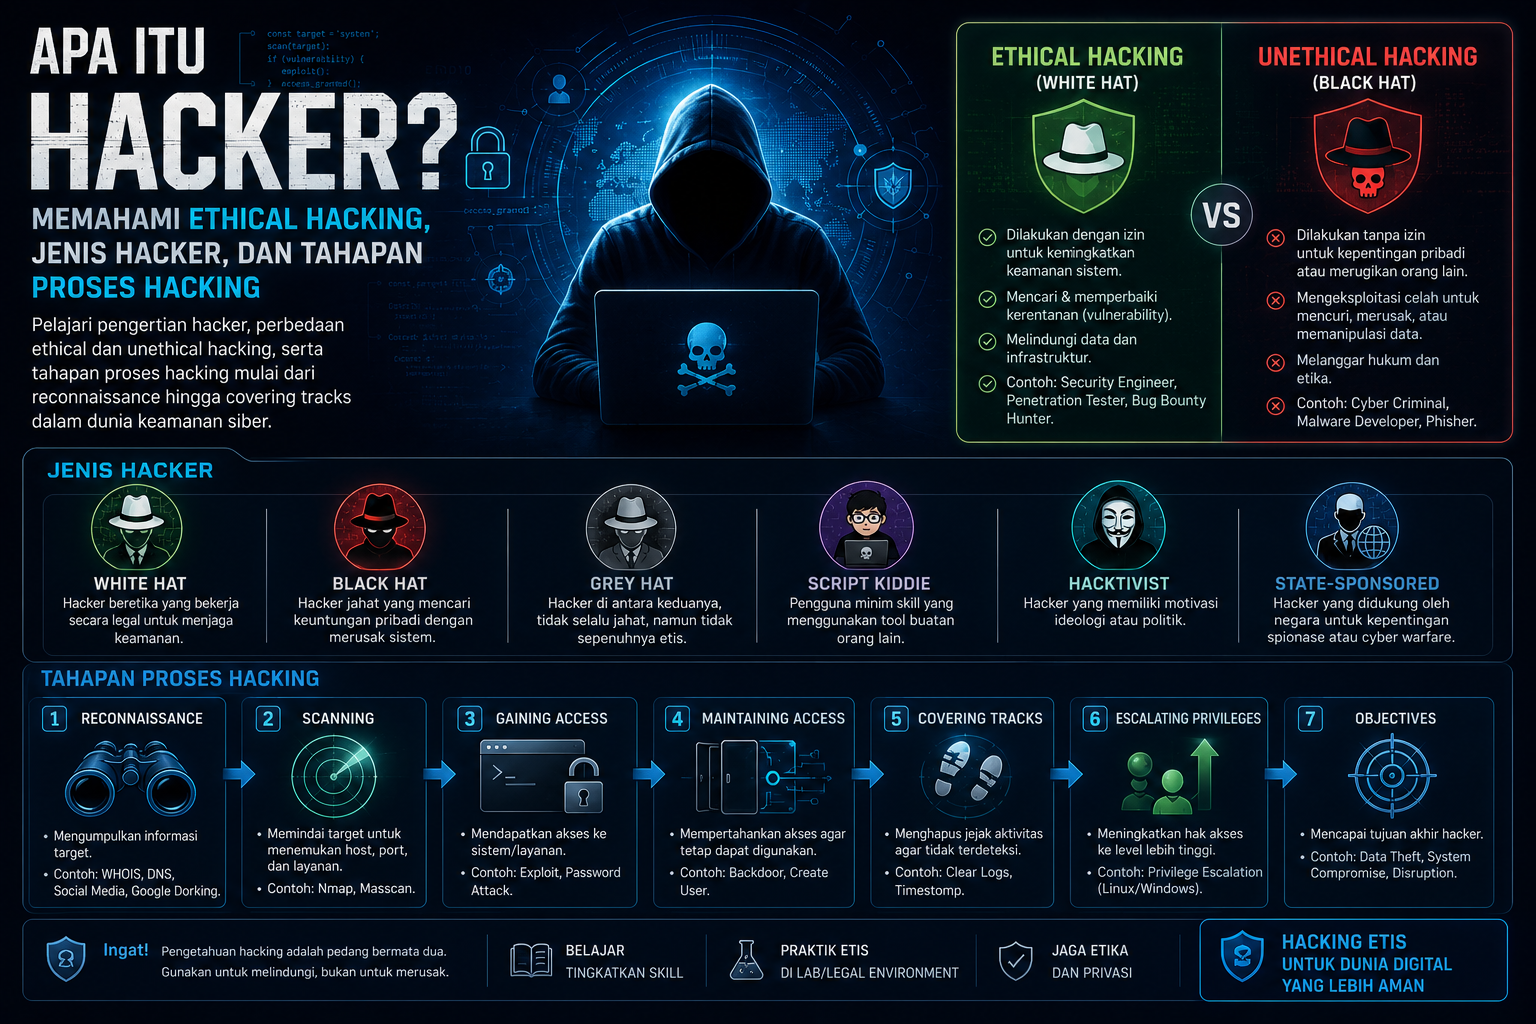
Dalam dunia keamanan siber, hacker sering dikategorikan berdasarkan tujuan dan etika kerjanya.
Istilah White Hat dan Black Hat berasal dari film koboi klasik, di mana tokoh baik biasanya mengenakan topi putih, sedangkan tokoh jahat menggunakan topi hitam.
| Jenis Hacker | Karakteristik |
|---|---|
| White Hat | Bekerja secara legal dan memiliki izin |
| Black Hat | Melakukan serangan untuk keuntungan pribadi atau kriminal |
| Gray Hat | Menemukan celah keamanan tanpa izin, tetapi tidak selalu memiliki niat merugikan |
Ethical Hacker identik dengan White Hat Hacker, yaitu profesional yang membantu meningkatkan keamanan suatu sistem.
Ethical Hacking vs Unethical Hacking
Secara teknis, ethical hacker dan cyber criminal sering menggunakan teknik yang hampir sama.
Perbedaannya terletak pada tujuan dan legalitas aktivitas tersebut.
| Ethical Hacking | Unethical Hacking |
|---|---|
| Memiliki izin | Tidak memiliki izin |
| Bertujuan meningkatkan keamanan | Bertujuan mengeksploitasi sistem |
| Memberikan laporan hasil pengujian | Menyembunyikan aktivitas |
| Mematuhi hukum | Melanggar hukum |
| Membantu organisasi | Merugikan organisasi |
Dengan kata lain, alat yang digunakan bisa sama, tetapi cara penggunaannya sangat berbeda.
Apa Itu Bug Hunting?
Bug Hunting adalah proses mencari, mengidentifikasi, serta melaporkan bug atau kerentanan keamanan pada sebuah aplikasi maupun layanan digital.
Bug yang ditemukan dapat berupa:
- SQL Injection
- Cross Site Scripting (XSS)
- Broken Authentication
- Broken Access Control
- Server Misconfiguration
- Sensitive Data Exposure
Banyak perusahaan saat ini memiliki program Bug Bounty, yaitu program yang memberikan penghargaan kepada peneliti keamanan yang berhasil menemukan kerentanan secara bertanggung jawab.
Tahapan Proses Hacking
Dalam dunia Ethical Hacking, proses pengujian keamanan dilakukan secara sistematis. Setiap tahapan memiliki tujuan yang berbeda untuk memperoleh informasi mengenai target sebelum melakukan pengujian lebih lanjut.
1. Footprinting (Reconnaissance)
Footprinting atau Reconnaissance merupakan tahap awal yang berfokus pada pengumpulan informasi mengenai target.
Informasi yang biasanya dikumpulkan meliputi:
- Nama domain
- Alamat IP
- Teknologi yang digunakan
- DNS Record
- Email perusahaan
- Informasi publik lainnya
Tahapan ini umumnya dilakukan secara pasif sehingga tidak menimbulkan aktivitas yang mencurigakan pada sistem target.
2. Scanning
Setelah memperoleh informasi dasar, tahap berikutnya adalah melakukan scanning.
Scanning bertujuan mengidentifikasi:
- Port yang terbuka
- Layanan yang berjalan
- Versi aplikasi
- Sistem operasi
- Potensi kerentanan
Contoh melakukan port scanning menggunakan Nmap:
nmap -sV -A 192.168.1.10Hasil scanning akan menjadi dasar untuk menentukan langkah pengujian berikutnya.
3. Enumeration
Enumeration merupakan proses mengumpulkan informasi yang lebih detail mengenai sistem target.
Informasi yang dapat diperoleh antara lain:
- User account
- Shared folder
- Service yang aktif
- Struktur jaringan
- Domain Information
Semakin lengkap informasi yang diperoleh, semakin mudah memahami kondisi keamanan target.
4. System Hacking
Tahapan ini merupakan proses pengujian keamanan berdasarkan informasi yang telah dikumpulkan sebelumnya.
Aktivitas yang dilakukan dapat berupa:
- Menguji autentikasi
- Menguji kerentanan aplikasi
- Melakukan eksploitasi yang telah diizinkan
- Memverifikasi kelemahan keamanan
Pada Ethical Hacking, seluruh aktivitas dilakukan berdasarkan ruang lingkup (scope) dan izin yang telah disepakati dengan pemilik sistem.
5. Escalation of Privilege
Apabila berhasil memperoleh akses awal, penguji keamanan dapat menguji kemungkinan terjadinya Privilege Escalation.
Tujuannya adalah mengetahui apakah seorang pengguna dengan hak akses terbatas dapat memperoleh hak akses yang lebih tinggi.
Contoh risiko yang dapat terjadi:
- User biasa menjadi Administrator
- User memperoleh akses Root
- Mengakses data yang seharusnya tidak diizinkan
Privilege Escalation merupakan salah satu kerentanan yang memiliki tingkat risiko tinggi.
6. Planting Backdoors
Dalam simulasi serangan, tahapan ini digunakan untuk mengevaluasi apakah sistem mampu mendeteksi adanya mekanisme akses tersembunyi yang ditinggalkan setelah kompromi.
Tujuannya adalah memahami bagaimana penyerang dapat mempertahankan akses ke dalam sistem apabila tidak segera dideteksi.
Dalam praktik Ethical Hacking, simulasi ini hanya dilakukan apabila termasuk dalam ruang lingkup pengujian dan telah mendapatkan persetujuan dari pemilik sistem.
7. Covering Tracks
Tahap terakhir adalah Covering Tracks, yaitu upaya menghilangkan jejak aktivitas agar sulit dideteksi.
Dalam konteks keamanan siber, memahami teknik ini penting agar organisasi dapat:
- Menerapkan logging yang baik
- Membangun sistem monitoring
- Mengaktifkan SIEM
- Melakukan audit log secara berkala
- Mendeteksi aktivitas mencurigakan lebih cepat
Bagi tim Blue Team dan SOC Analyst, kemampuan mendeteksi upaya penghapusan jejak merupakan bagian penting dalam proses investigasi insiden.
Mengapa Memahami Proses Hacking Itu Penting?
Memahami tahapan proses hacking bukan berarti mendorong seseorang untuk melakukan tindakan ilegal.
Sebaliknya, pengetahuan ini membantu organisasi untuk:
- Meningkatkan keamanan infrastruktur
- Memahami cara kerja penyerang
- Mengidentifikasi kelemahan lebih awal
- Menyusun strategi pertahanan yang efektif
- Membangun sistem deteksi ancaman yang lebih baik
Dengan memahami bagaimana sebuah serangan dilakukan, tim keamanan dapat merancang mekanisme perlindungan yang lebih matang.
Kesimpulan
Hacker adalah individu yang memiliki pemahaman mendalam mengenai teknologi komputer dan jaringan. Kemampuan tersebut dapat digunakan untuk tujuan yang positif maupun negatif, tergantung pada etika dan izin yang dimiliki.
Ethical Hacker memanfaatkan keahlian tersebut untuk membantu organisasi menemukan serta memperbaiki kerentanan sebelum dimanfaatkan oleh pelaku kejahatan siber. Melalui tahapan seperti Footprinting, Scanning, Enumeration, hingga Covering Tracks, seorang profesional keamanan dapat mengevaluasi tingkat keamanan suatu sistem secara sistematis dan bertanggung jawab.
Takeaway: Kemampuan hacking bukanlah sesuatu yang buruk. Yang menentukan nilai dari kemampuan tersebut adalah bagaimana, untuk apa, dan dengan izin siapa kemampuan itu digunakan.
Suka dengan artikel ini? ☕
Dukunganmu sangat berarti untuk menjaga server tetap running dan mendorong pembuatan dokumentasi teknis berlanjut.
Ibnu Ajis
SOC L1 Analyst di PGNCom (assigned to PT Pertamina Patra Niaga). Berfokus pada Security Operations, SIEM (QRadar/Wazuh), Threat Hunting, Vulnerability Assessment, dan Web Infrastructure.