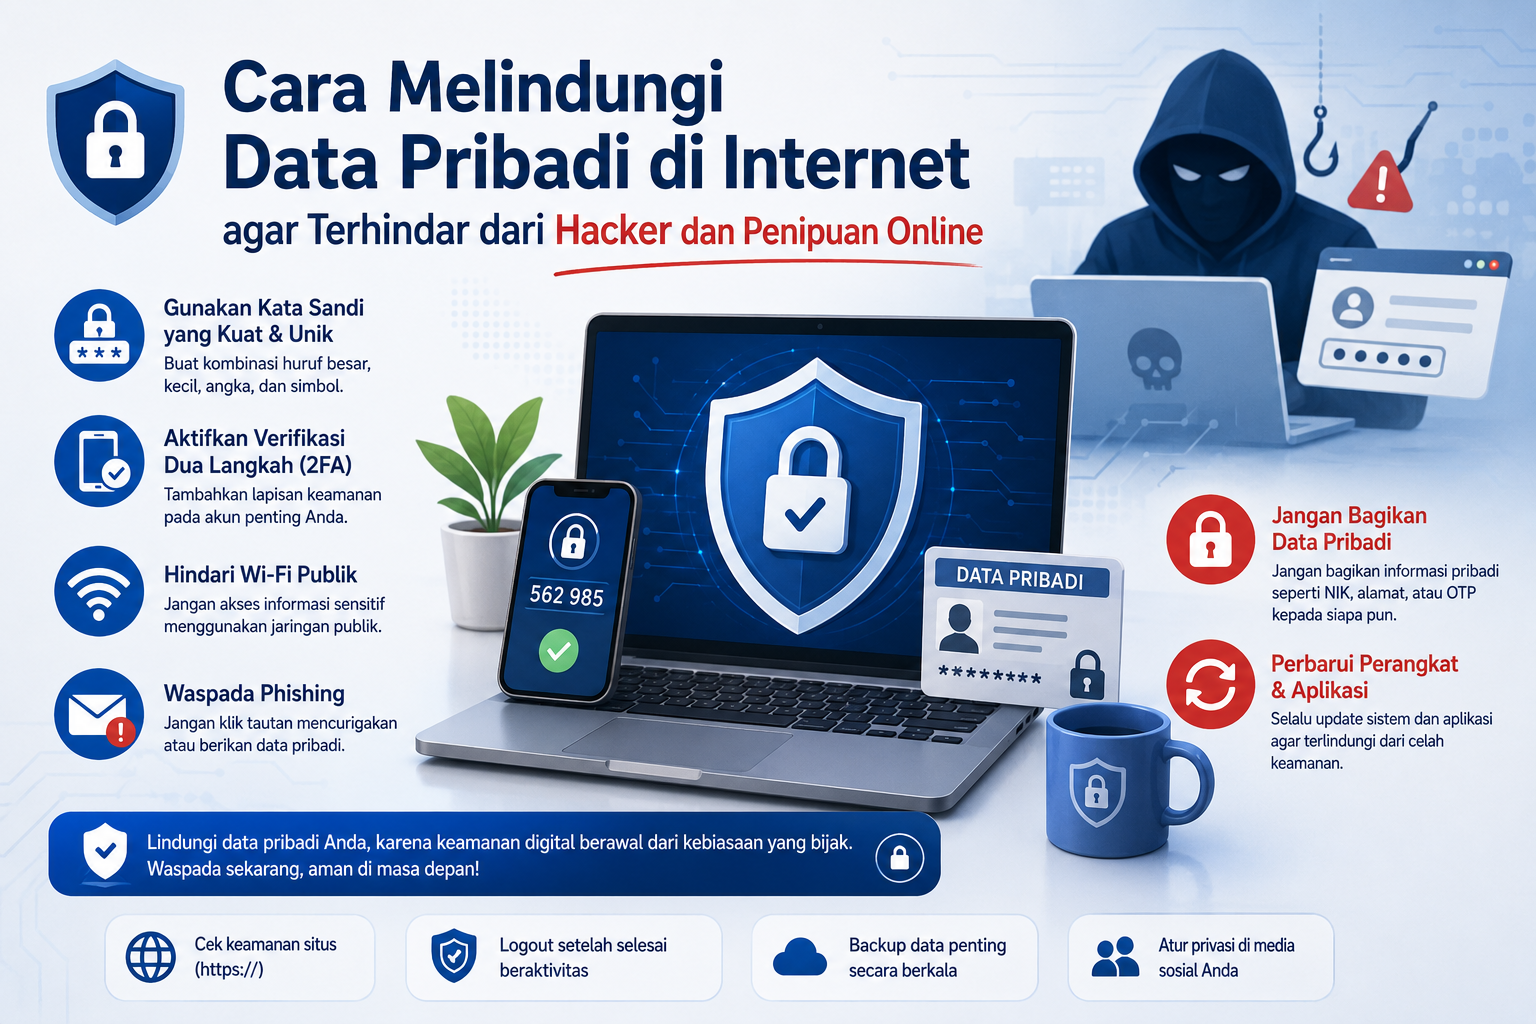
5 Cara Melindungi Data Pribadi di Internet agar Terhindar dari Hacker dan Penipuan Online
Pelajari 5 langkah sederhana untuk melindungi data pribadi di internet, mulai dari mengaktifkan 2FA, membuat password yang kuat, hingga menghindari penipuan phishing dan WiFi publik yang tidak aman.
 Ibnu Ajis
Setiap hari kita menggunakan internet untuk bekerja, belajar, berbelanja, hingga berkomunikasi melalui media sosial. Namun, di balik kemudahan tersebut terdapat ancaman yang terus meningkat, mulai dari phishing, pencurian akun, malware, hingga kebocoran data pribadi.
Banyak orang mengira bahwa serangan siber hanya menargetkan perusahaan besar. Faktanya, pengguna internet biasa justru menjadi sasaran empuk karena sering kali kurang memperhatikan keamanan akun dan data pribadi.
Kabar baiknya, kamu tidak perlu menjadi ahli keamanan siber untuk melindungi diri sendiri. Dengan menerapkan beberapa kebiasaan sederhana, risiko menjadi korban kejahatan siber dapat berkurang secara signifikan.
Tahukah kamu? Sebagian besar insiden pencurian akun terjadi bukan karena hacker berhasil “membobol” sistem, melainkan karena pengguna secara tidak sadar memberikan akses kepada pelaku melalui password yang lemah, phishing, atau kebocoran data pribadi.
Mengapa Data Pribadi Sangat Berharga?
Data pribadi memiliki nilai yang sangat tinggi di dunia digital. Informasi seperti nama lengkap, nomor telepon, alamat email, tanggal lahir, hingga identitas resmi dapat dimanfaatkan oleh pelaku kejahatan untuk berbagai tindakan ilegal.
Beberapa risiko yang dapat terjadi apabila data pribadi jatuh ke tangan yang salah antara lain:
- Pengambilalihan akun media sosial
- Penipuan yang mengatasnamakan korban
- Pencurian identitas (Identity Theft)
- Pembobolan akun perbankan atau e-wallet
- Penyalahgunaan data untuk registrasi layanan ilegal
Semakin banyak informasi pribadi yang tersebar di internet, semakin besar pula peluang data tersebut disalahgunakan.
1. Aktifkan Two-Factor Authentication (2FA)
Password merupakan lapisan keamanan pertama, tetapi saat ini password saja sudah tidak cukup.
Dengan mengaktifkan Two-Factor Authentication (2FA), setiap proses login akan memerlukan langkah verifikasi tambahan sehingga akun tetap lebih aman meskipun password berhasil diketahui oleh orang lain.
Aktifkan 2FA pada akun penting seperti:
- Akun perbankan
- E-wallet
Jika tersedia, gunakan aplikasi autentikasi dibandingkan kode SMS.
Beberapa aplikasi autentikasi yang populer yaitu:
- Google Authenticator
- Microsoft Authenticator
- Authy
Tips Keamanan: Aplikasi autentikasi umumnya lebih aman dibandingkan SMS karena tidak rentan terhadap serangan seperti SIM Swapping.
2. Hindari Membagikan Data Pribadi di Media Sosial
Media sosial sering menjadi sumber informasi bagi pelaku kejahatan siber.
Tanpa disadari, banyak pengguna membagikan informasi yang sebenarnya dapat digunakan untuk menjawab pertanyaan keamanan atau memverifikasi identitas.
Contoh informasi yang sebaiknya tidak dipublikasikan:
- Tanggal lahir lengkap
- Foto KTP
- Nomor identitas
- Boarding pass atau tiket perjalanan
- Alamat rumah
- Nomor telepon utama
- Nama ibu kandung
Semakin sedikit informasi pribadi yang tersedia secara publik, semakin sulit bagi pelaku melakukan rekayasa sosial (social engineering).
3. Gunakan Password yang Berbeda untuk Setiap Akun
Masih banyak orang menggunakan satu password yang sama untuk semua akun.
Kebiasaan ini sangat berbahaya.
Jika satu layanan mengalami kebocoran data, pelaku dapat mencoba kombinasi email dan password yang sama pada layanan lain menggunakan teknik Credential Stuffing.
Gunakan password yang:
- Panjang minimal 12 karakter
- Mengandung huruf besar dan kecil
- Menggunakan angka
- Menggunakan simbol
Contoh password yang kuat:
L@wetCyber!2026#SecureAgar tidak kesulitan mengingat banyak password, gunakan Password Manager.
Beberapa pilihan yang dapat digunakan antara lain:
- Password Manager bawaan Google
- Apple Passwords
- Bitwarden
- 1Password
- KeePassXC
Password Manager membantu membuat password yang unik dan kuat untuk setiap akun tanpa harus menghafalnya satu per satu.
4. Waspadai File dan Tautan yang Mencurigakan
Salah satu metode serangan yang paling sering digunakan adalah mengirimkan file atau tautan berbahaya melalui email, SMS, maupun aplikasi pesan instan.
Pelaku biasanya menyamar sebagai:
- Bank
- Ekspedisi
- Marketplace
- Instansi pemerintah
- Rekan kerja
Contoh nama file yang patut dicurigai:
Surat_Panggilan.apk
Resi_Paket.apk
Tagihan_Listrik.apk
Update_Aplikasi.apk
Sebagai aturan sederhana:
- Jangan mengunduh file dari nomor yang tidak dikenal.
- Jangan menginstal file APK yang dikirim melalui chat.
- Pastikan alamat website benar sebelum login.
Bank, marketplace, maupun perusahaan ekspedisi resmi tidak akan mengirimkan file aplikasi (.apk) melalui WhatsApp atau SMS untuk memproses transaksi.
5. Hindari Menggunakan WiFi Publik Tanpa Perlindungan
WiFi gratis memang praktis, tetapi juga memiliki risiko keamanan.
Pada jaringan yang tidak terenkripsi, pelaku dapat mencoba melakukan penyadapan lalu lintas data atau membuat jaringan WiFi palsu yang menyerupai jaringan resmi.
Risiko menggunakan WiFi publik antara lain:
- Pencurian data login
- Penyadapan lalu lintas internet
- Serangan Man-in-the-Middle (MitM)
- Pengalihan ke website palsu
Apabila terpaksa menggunakan WiFi publik:
- Aktifkan VPN
- Pastikan website menggunakan HTTPS
- Hindari login ke layanan perbankan
- Matikan fitur file sharing
- Lupakan (Forget Network) setelah selesai digunakan
Dengan langkah tersebut, komunikasi antara perangkat dan server akan lebih terlindungi.
Kebiasaan Digital yang Perlu Dibangun
Selain lima langkah di atas, ada beberapa kebiasaan yang sebaiknya diterapkan setiap hari.
- Perbarui sistem operasi secara rutin
- Instal aplikasi hanya dari toko aplikasi resmi
- Periksa izin aplikasi sebelum menginstal
- Cadangkan data penting secara berkala
- Aktifkan notifikasi login pada akun penting
- Selalu verifikasi informasi sebelum mengklik tautan
Kebiasaan kecil ini dapat memberikan perlindungan yang jauh lebih besar dibandingkan hanya mengandalkan antivirus.
Kesalahan yang Masih Sering Dilakukan
Meskipun informasi mengenai keamanan digital semakin mudah ditemukan, masih banyak pengguna yang melakukan kesalahan berikut:
| Kebiasaan Berisiko | Dampaknya |
|---|---|
| Menggunakan password yang sama | Seluruh akun dapat ikut dibobol jika satu layanan mengalami kebocoran |
| Tidak mengaktifkan 2FA | Akun lebih mudah diambil alih |
| Membagikan data pribadi di media sosial | Mempermudah social engineering |
| Mengklik tautan sembarangan | Berisiko terkena phishing atau malware |
| Menggunakan WiFi publik tanpa perlindungan | Data dapat disadap oleh pihak lain |
Menghindari kebiasaan tersebut merupakan langkah awal dalam meningkatkan keamanan digital.
Kesimpulan
Melindungi data pribadi di internet tidak harus dilakukan dengan teknologi yang rumit. Sebagian besar serangan siber justru berhasil karena pelaku memanfaatkan kelengahan pengguna, bukan karena mereka berhasil menembus sistem yang canggih.
Dengan mengaktifkan Two-Factor Authentication (2FA), menggunakan password yang unik, berhati-hati terhadap file mencurigakan, membatasi informasi pribadi di media sosial, serta lebih bijak saat menggunakan WiFi publik, kamu telah mengurangi risiko menjadi korban kejahatan siber secara signifikan.
Takeaway: Jadikan prinsip “Skeptis Dulu, Verifikasi Kemudian” sebagai kebiasaan setiap kali menerima pesan, tautan, panggilan, atau file yang mencurigakan. Di era digital, kewaspadaan adalah salah satu bentuk pertahanan terbaik untuk menjaga keamanan data pribadi.
Suka dengan artikel ini? ☕
Dukunganmu sangat berarti untuk menjaga server tetap running dan mendorong pembuatan dokumentasi teknis berlanjut.
Ibnu Ajis
SOC L1 Analyst di PGNCom (assigned to PT Pertamina Patra Niaga). Berfokus pada Security Operations, SIEM (QRadar/Wazuh), Threat Hunting, Vulnerability Assessment, dan Web Infrastructure.