7 Insiden Kebocoran Data Terbesar Tahun 2026 dan Pelajaran Penting untuk Meningkatkan Keamanan Siber
Pelajari tujuh insiden kebocoran data terbesar tahun 2026, penyebab utamanya, serta pelajaran penting yang dapat diterapkan organisasi untuk memperkuat keamanan siber.
 Ibnu Ajis
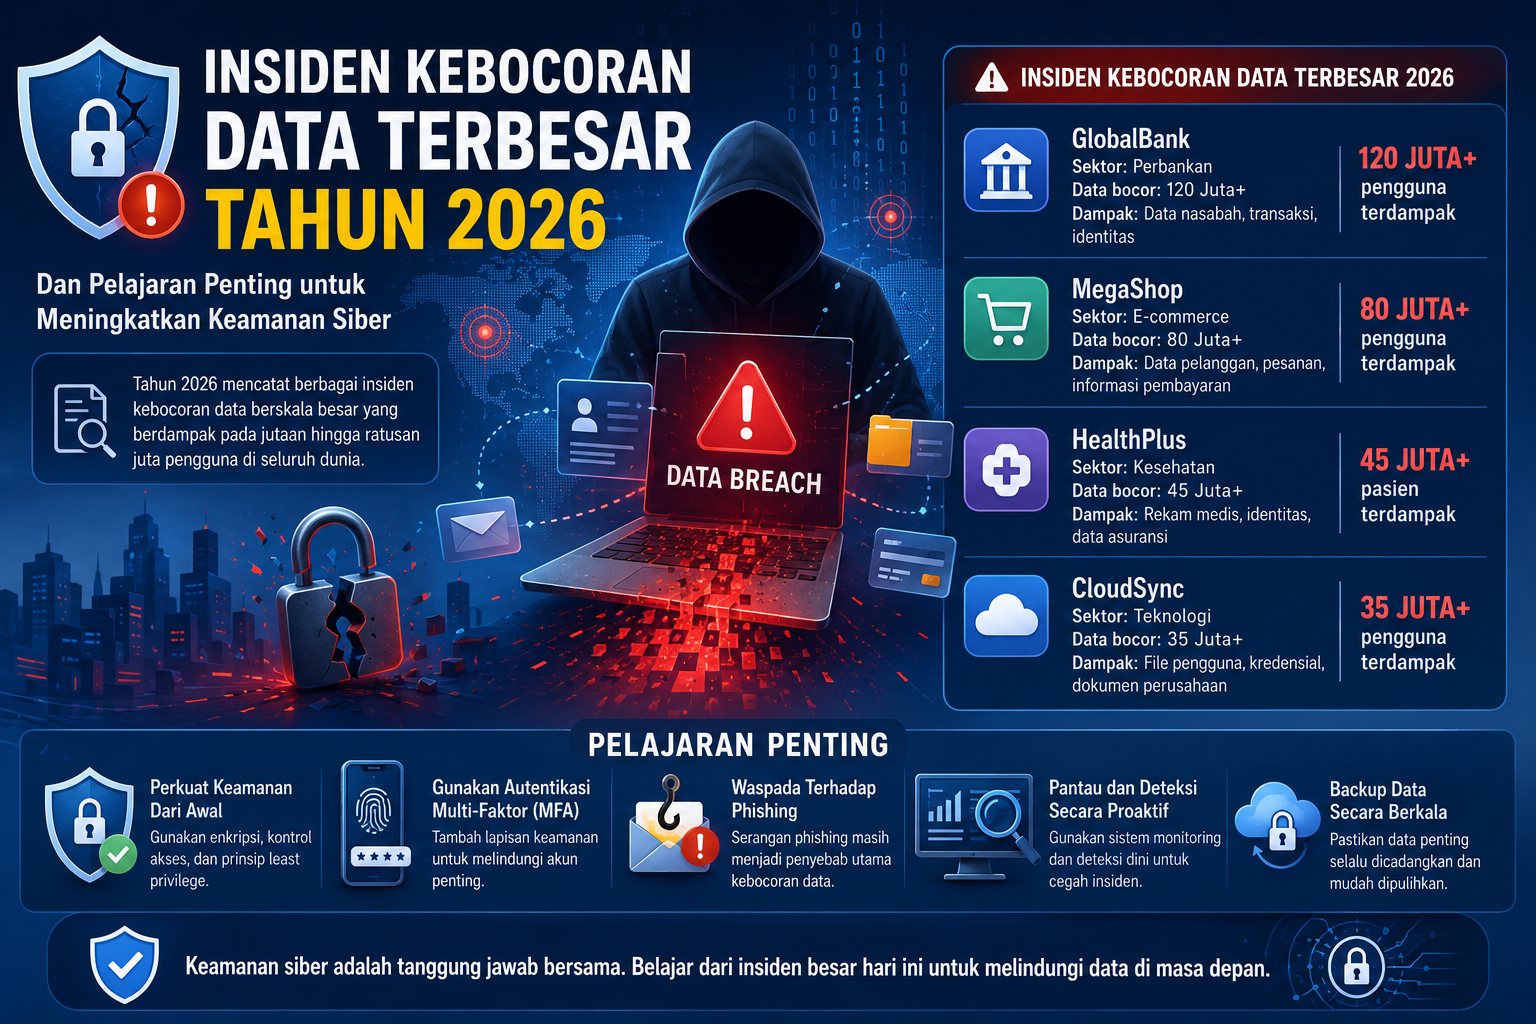
Tahun 2026 menjadi salah satu periode yang paling menantang dalam dunia Cyber Security. Berbagai laporan keamanan menunjukkan bahwa serangan siber berkembang jauh lebih cepat dibandingkan kemampuan organisasi dalam mendeteksi maupun merespons ancaman.
Dengan bantuan Artificial Intelligence (AI), pelaku kejahatan siber kini mampu mengotomatisasi serangan, mempercepat eksploitasi kerentanan, hingga menyebarkan malware dalam hitungan detik. Namun, di balik kecanggihan tersebut terdapat sebuah fakta menarik.
Sebagian besar insiden keamanan terbesar pada tahun 2026 sebenarnya dapat dicegah. Penyebab utamanya bukan semata-mata teknologi yang lemah, melainkan kurangnya penerapan praktik keamanan dan kesiapan sumber daya manusia.
Artikel ini membahas beberapa insiden kebocoran data terbesar sepanjang tahun 2026 beserta pelajaran yang dapat dipetik oleh organisasi.
Mengapa Banyak Insiden Keamanan Masih Terjadi?
Ketika sebuah kebocoran data dianalisis lebih dalam, penyebabnya sering kali memiliki pola yang sama.
Beberapa faktor yang paling umum ditemukan antara lain:
- Identity and Access Management (IAM) yang lemah
- Kesalahan konfigurasi cloud (Cloud Misconfiguration)
- Kurangnya Security Awareness pada karyawan
- Respons insiden yang lambat
- Kerentanan sistem yang belum ditambal (Unpatched Vulnerabilities)
- Risiko dari pihak ketiga (Third-Party Risk)
Dengan kata lain, banyak organisasi mengalami kesenjangan keterampilan (skills gap), bukan hanya kekurangan teknologi.
1. Match Group Data Breach
Salah satu insiden yang paling banyak diperbincangkan pada awal tahun 2026 adalah dugaan kebocoran data yang menimpa Match Group, perusahaan di balik aplikasi kencan populer seperti Tinder, Hinge, dan OkCupid.
Kelompok peretas mengklaim berhasil memperoleh:
- Data pengguna
- Dokumen internal
- Data transaksi
- Alamat IP pengguna
Walaupun investigasi masih berlangsung, banyak analis menduga bahwa insiden tersebut berkaitan dengan pencurian kredensial atau kelemahan pada sistem pihak ketiga.
Pelajaran yang Dapat Dipetik
Organisasi perlu memperkuat:
- Vendor Risk Management
- Identity and Access Management (IAM)
- Security Awareness Training
- Deteksi Phishing
Penyerang tidak selalu menyerang sistem utama. Dalam banyak kasus, mereka memanfaatkan celah pada vendor, mitra bisnis, atau layanan pihak ketiga.
2. Serangan Siber terhadap Stryker
Pada Maret 2026, perusahaan teknologi medis Stryker mengalami serangan siber besar yang menyebabkan banyak perangkat perusahaan terhapus (device wipe) secara massal.
Beberapa kantor dilaporkan harus menghentikan operasional sementara proses investigasi dilakukan.
Pelajaran yang Dapat Dipetik
Serangan terhadap sektor kesehatan menunjukkan pentingnya:
- Incident Response Plan
- Endpoint Protection
- Network Segmentation
- Security Operations Center (SOC)
Semakin cepat organisasi mendeteksi dan mengisolasi perangkat yang terinfeksi, semakin kecil dampak yang ditimbulkan.
3. Kebocoran 149 Juta Kredensial
Pada Januari 2026, peneliti keamanan menemukan sebuah database yang dapat diakses secara publik.
Database tersebut berisi sekitar:
| Informasi | Nilai |
|---|---|
| Jumlah Data | 149 juta record |
| Ukuran Database | Hampir 100 GB |
Penyebab utama insiden ini bukanlah serangan zero-day, melainkan kesalahan konfigurasi cloud.
Pelajaran yang Dapat Dipetik
Sebelum sistem dipublikasikan ke internet, organisasi perlu memastikan:
- Hak akses sudah sesuai
- Data sensitif terenkripsi
- Firewall dikonfigurasi dengan benar
- Monitoring aktif
Cloud bukanlah teknologi yang tidak aman. Sebaliknya, sebagian besar insiden cloud terjadi akibat kesalahan konfigurasi oleh manusia.
4. Brightspeed Ransomware Attack
Penyedia layanan telekomunikasi Brightspeed dilaporkan menjadi korban ransomware yang diklaim memengaruhi lebih dari satu juta pelanggan.
Ransomware masih menjadi salah satu ancaman terbesar bagi organisasi di seluruh dunia.
Titik Masuk yang Paling Sering Digunakan
Sebagian besar serangan ransomware diawali melalui:
- Email phishing
- Password yang dicuri
- Kerentanan sistem yang belum diperbarui
Setelah berhasil masuk, penyerang biasanya:
- Meningkatkan hak akses.
- Bergerak ke sistem lain (Lateral Movement).
- Mengenkripsi data.
- Meminta uang tebusan.
5. Nike Internal Data Breach
Nike dilaporkan melakukan investigasi setelah pelaku mengklaim berhasil mencuri sekitar 1,4 TB data internal perusahaan.
Insiden seperti ini umumnya berkaitan dengan:
- Penyalahgunaan hak akses
- Monitoring internal yang kurang optimal
- Kurangnya visibilitas terhadap aktivitas pengguna
Pelajaran yang Dapat Dipetik
Organisasi perlu menerapkan:
- Identity and Access Management
- Least Privilege Principle
- User Activity Monitoring
- Insider Threat Detection
Monitoring aktivitas pengguna internal sama pentingnya dengan perlindungan dari ancaman eksternal.
6. ManageMyHealth Medical Records Breach
Platform layanan kesehatan ManageMyHealth mengalami kebocoran data yang berdampak pada sekitar 120.000 pasien.
Data kesehatan merupakan salah satu jenis informasi yang memiliki nilai tinggi di pasar gelap sehingga sering menjadi target pelaku kejahatan siber.
Tantangan pada Sektor Kesehatan
Beberapa tantangan utama meliputi:
- Legacy System
- Kompleksitas infrastruktur
- Data sensitif dalam jumlah besar
- Kepatuhan terhadap regulasi
Melindungi data kesehatan memerlukan kombinasi antara teknologi, tata kelola, dan pengawasan yang berkelanjutan.
7. Under Armour Data Leak
Pada tahun 2026, dataset yang berisi sekitar 72 juta alamat email kembali beredar di internet.
Walaupun data tersebut berasal dari insiden sebelumnya, kebocoran lama tetap dapat dimanfaatkan oleh pelaku untuk:
- Credential Stuffing
- Phishing
- Social Engineering
Pelajaran yang Dapat Dipetik
Organisasi perlu memiliki:
- Data Lifecycle Management
- Threat Intelligence
- Dark Web Monitoring
- Data Governance
Data yang pernah bocor dapat terus disalahgunakan selama bertahun-tahun apabila tidak dilakukan mitigasi.
Pola yang Muncul dari Berbagai Insiden
Jika diperhatikan, hampir seluruh insiden di atas memiliki pola yang serupa.
| Permasalahan | Dampak |
|---|---|
| Human Error | Password bocor, phishing, kesalahan konfigurasi |
| Cloud Misconfiguration | Data dapat diakses publik |
| Kurangnya Monitoring | Serangan terlambat terdeteksi |
| Incident Response Lambat | Dampak serangan semakin besar |
| Identity Management Lemah | Penyerang mudah memperoleh akses |
Pola ini menunjukkan bahwa ancaman terbesar sering kali berasal dari kelemahan proses, bukan semata-mata teknologi.
Mengapa Pelatihan Keamanan Siber Sangat Penting?
Teknologi keamanan yang canggih tidak akan memberikan hasil maksimal apabila pengguna maupun tim IT tidak memiliki pengetahuan yang memadai.
Beberapa jenis pelatihan yang perlu diterapkan organisasi antara lain:
Security Awareness
Ditujukan untuk seluruh karyawan agar mampu:
- Mengenali email phishing
- Menghindari social engineering
- Mengelola password dengan benar
- Melindungi data pribadi
Technical Security Training
Diperuntukkan bagi administrator dan tim keamanan agar mampu:
- Mengelola firewall
- Mengamankan cloud
- Melakukan vulnerability assessment
- Mengoperasikan SIEM
- Merespons insiden keamanan
Incident Response Simulation
Latihan simulasi membantu organisasi:
- Menguji SOP keamanan
- Melatih koordinasi tim
- Mengurangi waktu respons
- Meminimalkan dampak insiden
Semakin sering simulasi dilakukan, semakin siap organisasi menghadapi serangan nyata.
Best Practice untuk Mencegah Kebocoran Data
Organisasi dapat mengurangi risiko kebocoran data dengan menerapkan beberapa langkah berikut:
- Aktifkan Multi-Factor Authentication (MFA)
- Gunakan prinsip Least Privilege
- Lakukan patch management secara rutin
- Audit konfigurasi cloud secara berkala
- Pantau log menggunakan SIEM
- Lakukan Security Awareness Training
- Susun Incident Response Plan
- Evaluasi keamanan vendor pihak ketiga
Pendekatan berlapis seperti ini dikenal sebagai Defense in Depth, yaitu strategi yang mengombinasikan teknologi, proses, dan sumber daya manusia untuk meningkatkan ketahanan terhadap ancaman siber.
Kesimpulan
Berbagai insiden kebocoran data sepanjang tahun 2026 menunjukkan bahwa ancaman siber terus berkembang dengan cepat. Namun, sebagian besar kasus tersebut memiliki kesamaan: kesalahan manusia, konfigurasi yang kurang tepat, lemahnya pengelolaan identitas, dan kurangnya kesiapan organisasi dalam merespons insiden.
Meningkatkan keamanan siber bukan hanya tentang membeli teknologi terbaru, tetapi juga membangun budaya keamanan, meningkatkan kompetensi sumber daya manusia, dan menerapkan praktik keamanan yang konsisten.
Takeaway: Teknologi dapat membantu mendeteksi ancaman, tetapi manusia yang terlatih tetap menjadi garis pertahanan terpenting dalam menjaga keamanan informasi.
Suka dengan artikel ini? ☕
Dukunganmu sangat berarti untuk menjaga server tetap running dan mendorong pembuatan dokumentasi teknis berlanjut.
Ibnu Ajis
SOC L1 Analyst di PGNCom (assigned to PT Pertamina Patra Niaga). Berfokus pada Security Operations, SIEM (QRadar/Wazuh), Threat Hunting, Vulnerability Assessment, dan Web Infrastructure.