Laporan IBM 2026: Serangan Siber Berbasis AI Naik 56%, Kerugian Tembus Rp98 Miliar per Insiden
Laporan IBM Cost of a Data Breach 2026 mengungkap peningkatan signifikan serangan siber berbasis AI. Pelajari temuan utama, dampaknya terhadap organisasi, dan strategi mitigasi yang perlu diterapkan.
 Ibnu Ajis
Dalam beberapa tahun terakhir, Artificial Intelligence (AI) telah menjadi pedang bermata dua di dunia keamanan siber. Di satu sisi AI membantu tim keamanan mendeteksi ancaman lebih cepat, namun di sisi lain teknologi yang sama dimanfaatkan oleh pelaku kejahatan siber untuk melancarkan serangan yang lebih efektif dan sulit dideteksi.
Laporan terbaru IBM Cost of a Data Breach Report 2026 menunjukkan bahwa serangan siber berbasis AI mengalami peningkatan yang sangat signifikan. Bahkan, satu dari empat insiden kebocoran data kini melibatkan pemanfaatan AI oleh penyerang.
Highlight: IBM melaporkan bahwa serangan yang memanfaatkan AI meningkat 56% dibandingkan tahun sebelumnya, dengan rata-rata kerugian mencapai US$6 juta atau sekitar Rp98 miliar per insiden (kurs ± Rp16.400/US$).
Temuan Utama Laporan IBM 2026
Berdasarkan penelitian yang dilakukan terhadap 602 organisasi di berbagai negara, IBM menemukan beberapa fakta penting mengenai perkembangan ancaman siber selama periode Maret 2025 hingga Februari 2026.
Serangan Berbasis AI Semakin Meningkat
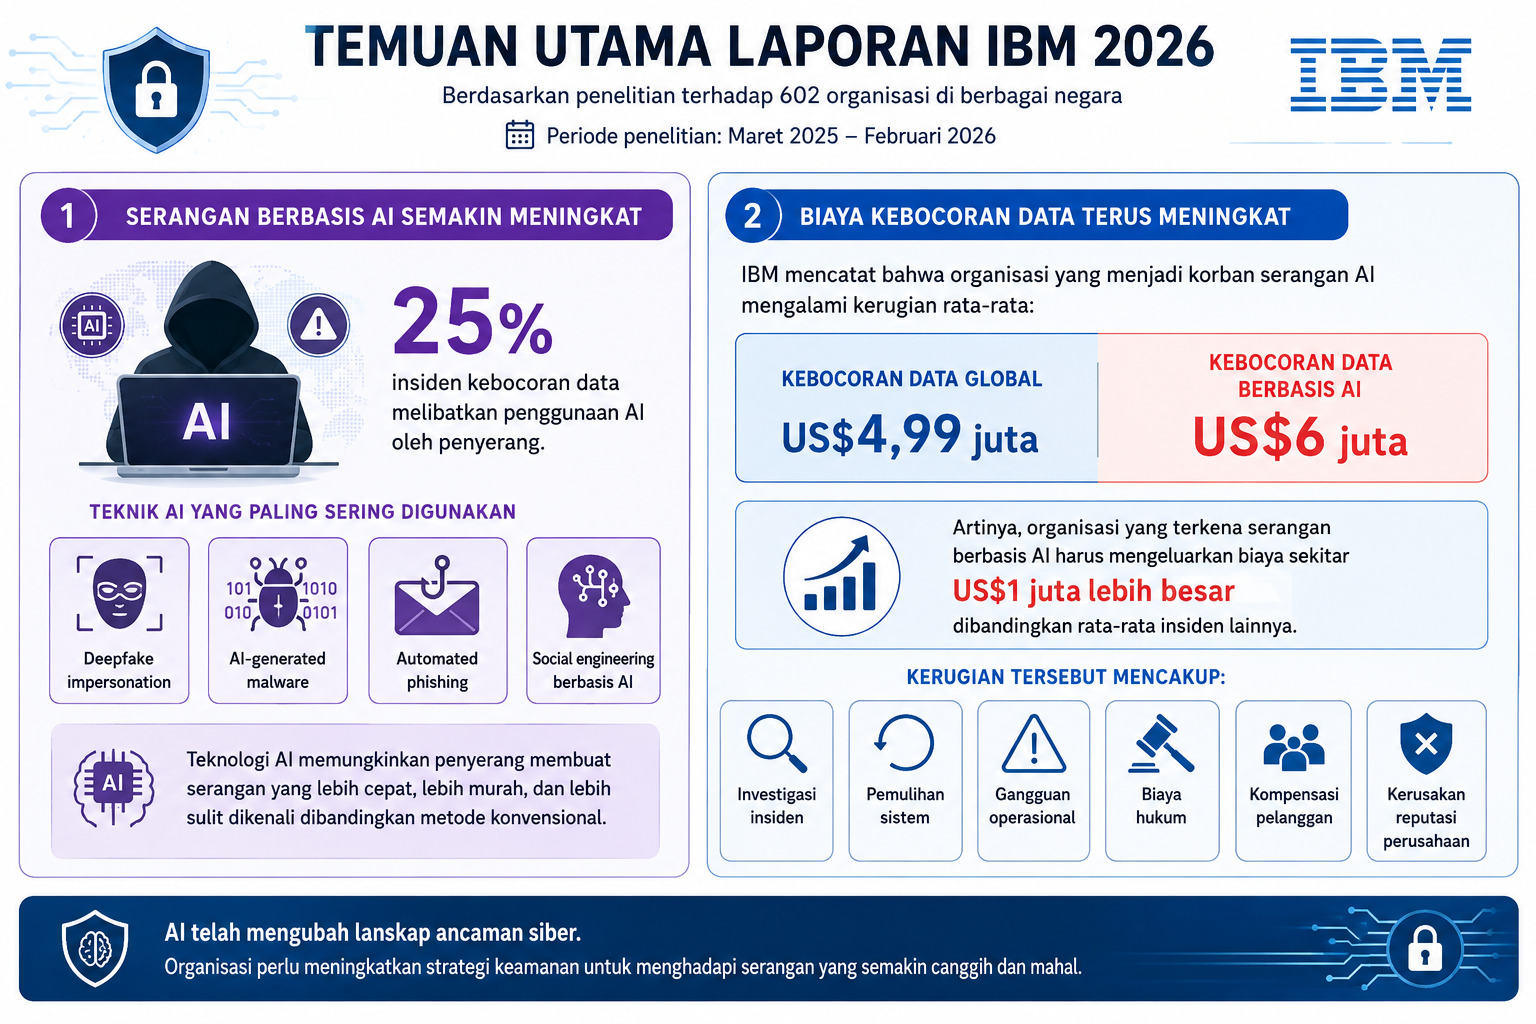
Sebanyak 25% insiden kebocoran data yang dianalisis melibatkan penggunaan AI oleh penyerang.
Teknik yang paling banyak digunakan meliputi:
- Deepfake impersonation
- AI-generated malware
- Automated phishing
- Social engineering berbasis AI
Teknologi AI memungkinkan penyerang membuat serangan yang lebih cepat, lebih murah, dan lebih sulit dikenali dibandingkan metode konvensional.
Biaya Kebocoran Data Terus Meningkat
IBM mencatat bahwa organisasi yang menjadi korban serangan AI mengalami kerugian rata-rata:
| Jenis Insiden | Rata-rata Kerugian |
|---|---|
| Kebocoran Data Global | US$4,99 juta |
| Kebocoran Data Berbasis AI | US$6 juta |
Artinya, organisasi yang terkena serangan berbasis AI harus mengeluarkan biaya sekitar US$1 juta lebih besar dibandingkan rata-rata insiden lainnya.
Kerugian tersebut mencakup:
- Investigasi insiden
- Pemulihan sistem
- Gangguan operasional
- Biaya hukum
- Kompensasi pelanggan
- Kerusakan reputasi perusahaan
AI Mengubah Ekonomi Serangan Siber
Salah satu temuan paling menarik dalam laporan IBM adalah berubahnya ekonomi serangan siber.
Dahulu, melakukan serangan dalam skala besar membutuhkan biaya dan sumber daya yang cukup besar.
Kini, dengan bantuan AI, penyerang dapat:
- Mengotomatisasi proses eksploitasi
- Membuat malware lebih cepat
- Menghasilkan email phishing yang meyakinkan
- Membuat deepfake suara maupun video
- Menjalankan ribuan serangan secara bersamaan
Sementara biaya melancarkan serangan semakin murah, biaya yang harus dikeluarkan korban justru terus meningkat.
Ketimpangan inilah yang menjadi perhatian utama IBM. Serangan dapat diluncurkan dengan biaya relatif kecil, tetapi dampaknya dapat menyebabkan kerugian hingga jutaan dolar bagi organisasi.
AI Juga Membantu Tim Keamanan
Menariknya, AI tidak hanya dimanfaatkan oleh penyerang.
Organisasi yang telah menerapkan AI dan Automation dalam Security Operations melaporkan penghematan biaya yang cukup signifikan.
IBM menemukan bahwa penggunaan AI mampu menurunkan biaya kebocoran data hingga hampir US$2 juta per insiden.
Beberapa manfaat penggunaan AI dalam Security Operations meliputi:
- Deteksi ancaman lebih cepat
- Analisis log otomatis
- Incident triage
- Respons insiden yang lebih singkat
- Prioritas kerentanan secara otomatis
Namun demikian, sekitar 25% organisasi masih belum mengadopsi teknologi AI dalam operasional keamanan mereka.
Infrastruktur Kritis Menjadi Target Utama
Laporan IBM juga menunjukkan bahwa sebagian besar serangan AI menargetkan sektor Critical Infrastructure.
Sektor yang paling banyak diserang meliputi:
| Industri | Rata-rata Kerugian |
|---|---|
| Financial Services | US$6,3 juta |
| Energy | US$5,2 juta |
Secara keseluruhan, sekitar 62% serangan berbasis AI menyasar sektor infrastruktur kritis.
Hal ini meningkatkan risiko terhadap:
- Stabilitas ekonomi
- Rantai pasok
- Layanan publik
- Infrastruktur energi
- Sektor keuangan
AI Menjadi Target Serangan Baru
Selain digunakan sebagai alat serangan, sistem AI itu sendiri kini mulai menjadi target.
Lebih dari 20% organisasi melaporkan adanya insiden yang menyerang aplikasi maupun model AI.
Penyebab yang paling sering ditemukan antara lain:
- API yang dikompromikan
- Plugin yang rentan
- Kesalahan konfigurasi cloud
- Konfigurasi keamanan AI yang kurang baik
Hal ini menunjukkan bahwa implementasi AI juga membutuhkan pendekatan keamanan yang matang sejak tahap pengembangan.
Ancaman Quantum Mulai Menjadi Perhatian
IBM juga menyoroti masih rendahnya penerapan enkripsi yang baik.
Beberapa temuan penting meliputi:
| Temuan | Persentase |
|---|---|
| Data terenkripsi saat disimpan dan dikirim | 37% |
| Memiliki visibilitas terhadap aset kriptografi | 34% |
Di sisi lain, munculnya teknologi Quantum Computing membuat organisasi mulai mempertimbangkan implementasi Quantum-Safe Cryptography sebagai langkah antisipasi di masa depan.
Ransomware Semakin Agresif
Ransomware masih menjadi salah satu ancaman terbesar.
IBM mencatat bahwa jumlah insiden ransomware meningkat dibandingkan tahun sebelumnya.
| Tahun | Persentase Insiden |
|---|---|
| 2025 | 34% |
| 2026 | 39% |
Selain mengenkripsi data, pelaku ransomware kini lebih sering memanfaatkan AI untuk meningkatkan efektivitas serangan.
Target utama mereka tidak hanya data perusahaan, tetapi juga:
- Reputasi organisasi
- Data karyawan
- Hak kekayaan intelektual
- Kepercayaan pelanggan
Apa yang Harus Dilakukan Organisasi?
Menghadapi perkembangan ancaman siber berbasis AI, organisasi perlu meningkatkan strategi pertahanan mereka.
Beberapa langkah yang direkomendasikan antara lain:
Terapkan Security Automation
Otomatisasi dapat mempercepat:
- Deteksi ancaman
- Investigasi awal
- Respons insiden
- Analisis log
Perkuat Keamanan Identitas
Fokuskan perlindungan pada:
- Multi-Factor Authentication (MFA)
- Least Privilege Access
- Identity Monitoring
- Privileged Access Management (PAM)
Tingkatkan Manajemen Kerentanan
Organisasi sebaiknya:
- Melakukan vulnerability assessment secara berkala
- Mempercepat proses patching
- Mengurangi waktu antara penemuan dan perbaikan kerentanan
Semakin lama sebuah kerentanan dibiarkan, semakin besar peluang untuk dieksploitasi.
Gunakan SIEM dan Threat Intelligence
Platform seperti SIEM membantu organisasi:
- Mengumpulkan log secara terpusat
- Melakukan korelasi event
- Mengidentifikasi ancaman lebih cepat
- Mempercepat proses investigasi
Sementara Threat Intelligence membantu memahami pola serangan terbaru yang sedang berkembang.
Kesimpulan
Laporan IBM Cost of a Data Breach Report 2026 menunjukkan bahwa AI telah mengubah lanskap keamanan siber secara signifikan. Serangan menjadi lebih cepat, lebih murah, dan semakin canggih, sementara biaya yang harus ditanggung organisasi akibat kebocoran data terus meningkat.
Di sisi lain, organisasi yang memanfaatkan AI untuk Security Operations terbukti mampu menekan biaya insiden dan mempercepat proses deteksi maupun respons terhadap ancaman.
Perkembangan ini menjadi pengingat bahwa AI bukan hanya teknologi pendukung, tetapi telah menjadi faktor penting dalam strategi pertahanan siber modern.
Takeaway: Di era AI, kecepatan menjadi faktor utama. Organisasi yang mampu mendeteksi dan merespons ancaman lebih cepat akan memiliki peluang lebih besar untuk meminimalkan dampak serangan siber.
Suka dengan artikel ini? ☕
Dukunganmu sangat berarti untuk menjaga server tetap running dan mendorong pembuatan dokumentasi teknis berlanjut.
Ibnu Ajis
SOC L1 Analyst di PGNCom (assigned to PT Pertamina Patra Niaga). Berfokus pada Security Operations, SIEM (QRadar/Wazuh), Threat Hunting, Vulnerability Assessment, dan Web Infrastructure.